


远程访问公司电脑安全吗?了解 AnyDesk 的加密与权限控制
远程访问公司电脑安全吗?答案取决于软件以外的一整套管理措施。AnyDesk 可用于远程连接,但连接加密、身份核验、会话权限、电脑防护,以及公司如何批准和审查访问,都会影响实际风险。
妥善配置能降低风险,却无法阻止员工把验证码交给骗子、弱密码遭到猜测,或已感染恶意软件的电脑被人操控。使用前,应核对当前版本的官方说明,并根据任务限制权限。
哪些条件下 AnyDesk 远程访问较安全
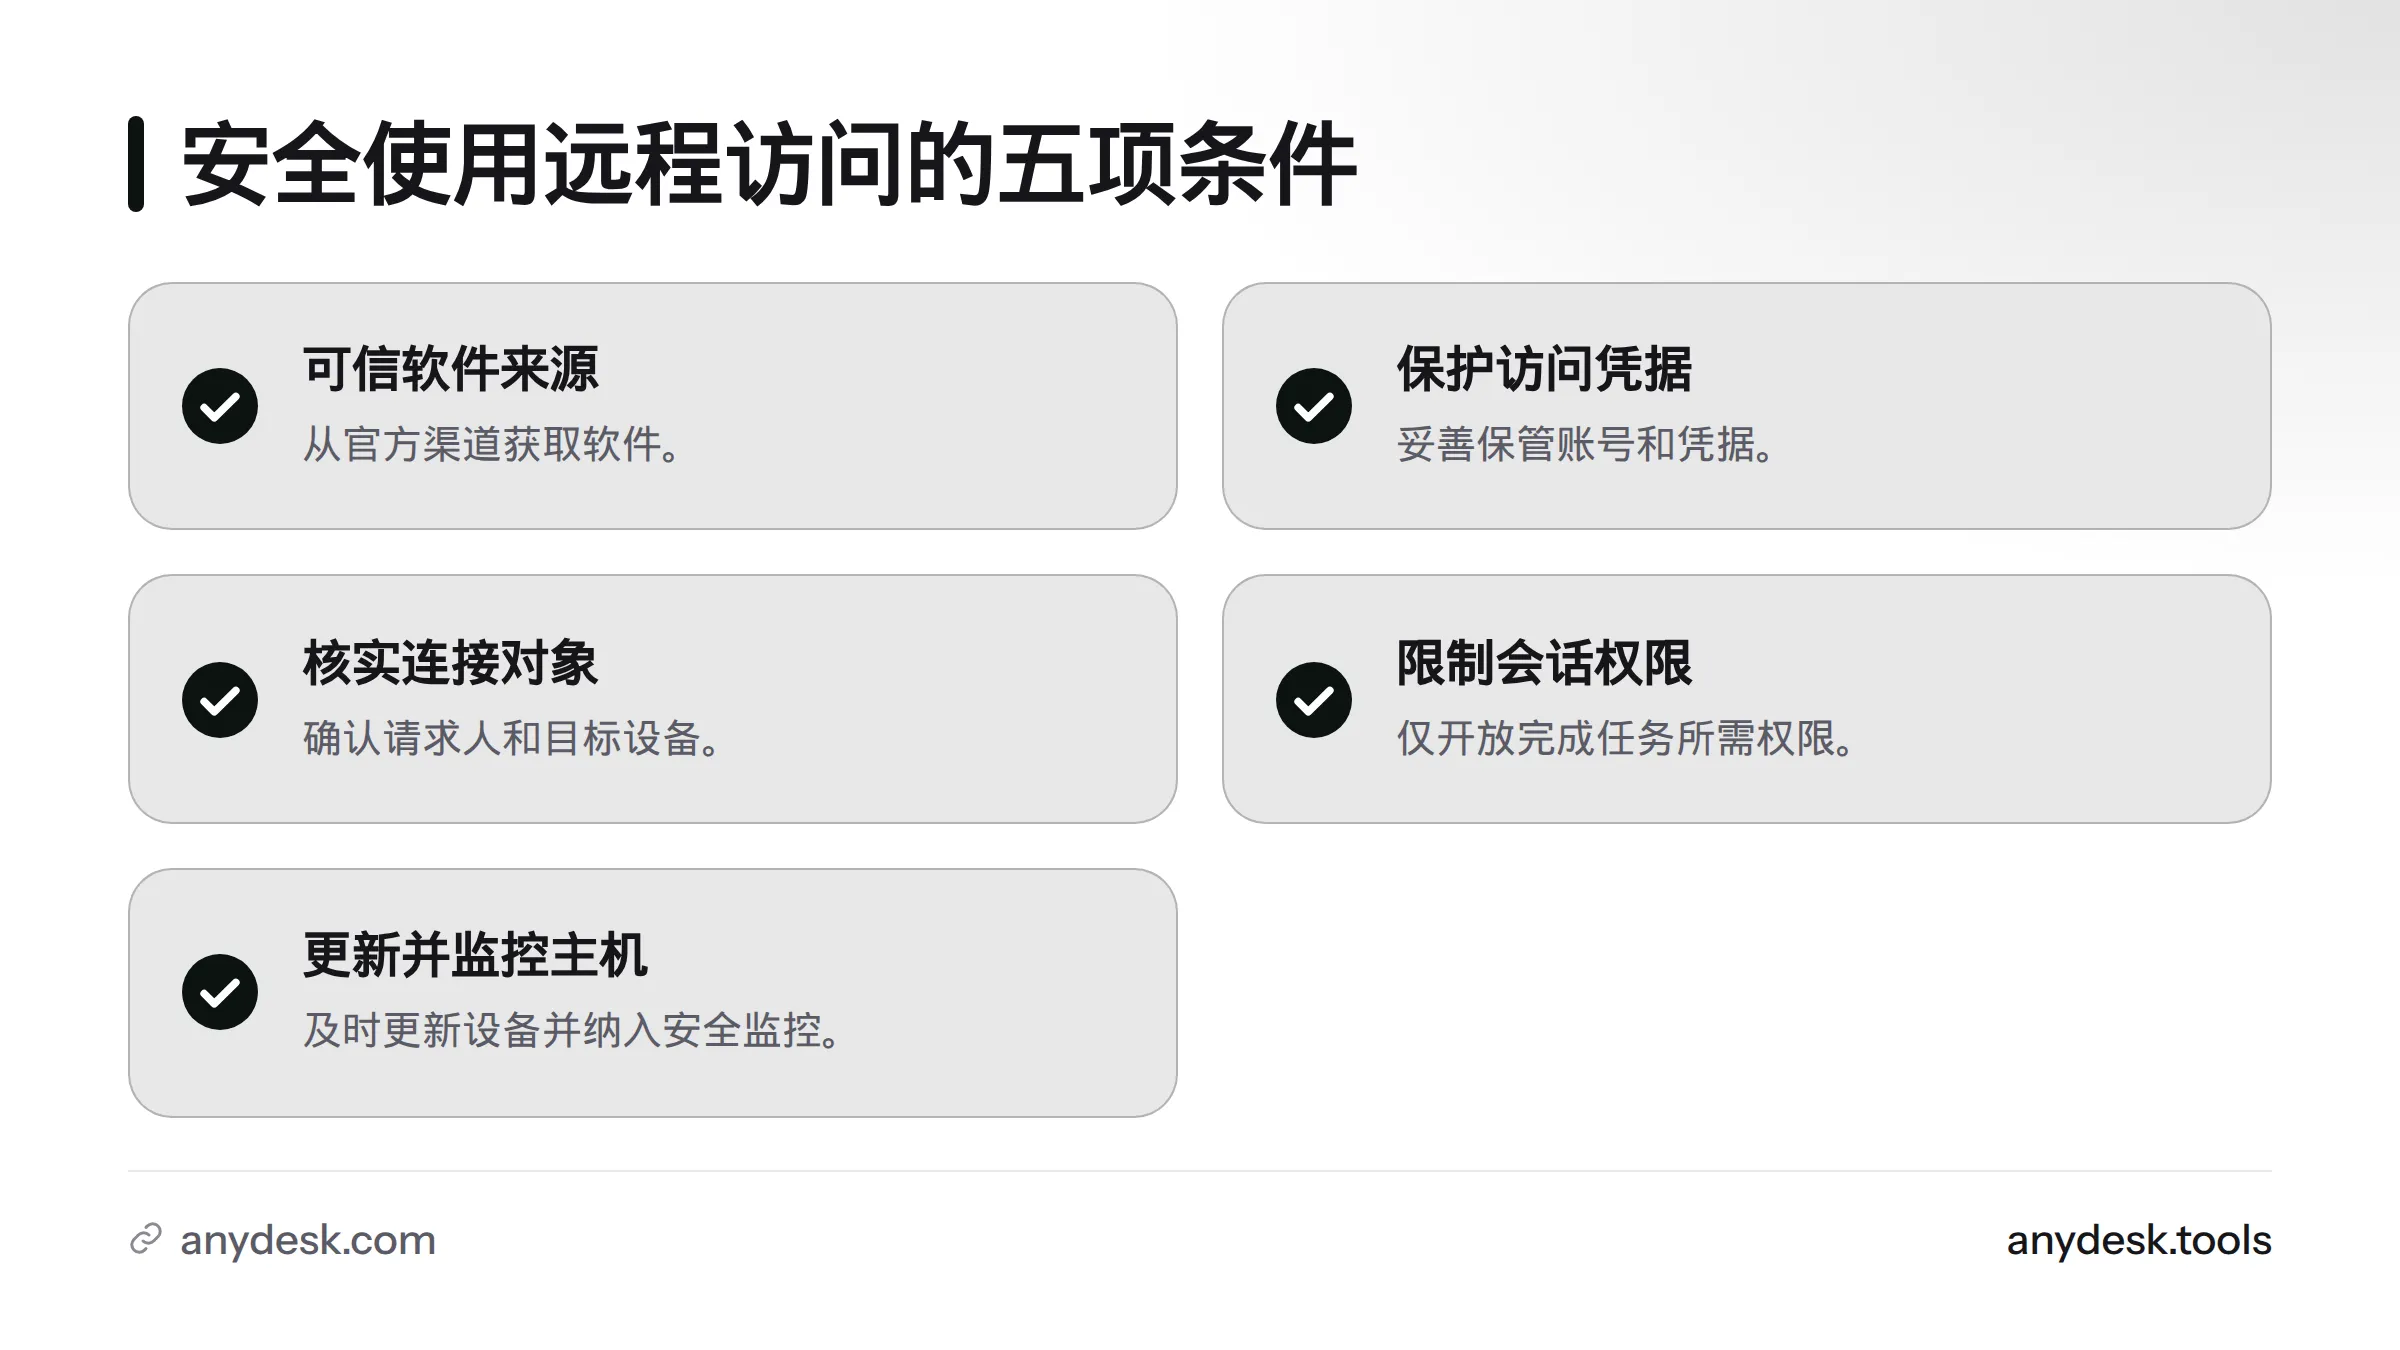
当软件来自可信的官方渠道、访问凭据受到保护、连接对象经过核实、会话只开放必要权限,而且主机及时更新并纳入安全监控时,AnyDesk 可以用于经批准的远程办公或技术支持。启用无人值守访问时,还应限定获准人员和设备,保护专用凭据,并定期复核授权。
AnyDesk 的安全说明、权限管理说明和无人值守访问说明介绍了产品提供的安全控制。它们不能取代企业对账号、终端和人员流程的管理。功能也可能因版本、平台或许可方案而异,配置时应以所用版本的官方资料为准。
加密不能消除所有风险
加密主要保护传输中的数据,却不能判断连接者是不是可信的技术人员。密码验证只能说明访问者提交了系统接受的凭据,无法阻止凭据遭到钓取或重复使用。权限控制可以限制会话中的操作,却不能修复已经被恶意软件控制的电脑。远程桌面安全需要多层措施配合。
如果有人冒充客服,诱导员工安装软件、提供设备地址或输入访问密码,即使连接经过加密,员工仍可能主动把电脑交给攻击者。任何远程桌面工具都不能代替用户核实每一次请求。
个人、团队和企业的管理重点不同
个人用户应避免重复使用密码,并谨慎处理陌生连接请求。小团队还要避免共用账号,明确权限交接由谁负责。企业则需要管理设备清单、审批、离职撤权、会话记录和供应商访问。组织规模越大,越不能把安全责任留给员工自行判断。
远程访问的各层防护分别解决什么问题
| 防护层 | 主要作用 | 无法单独解决的问题 | 建议检查方式 |
|---|---|---|---|
| 连接加密 | 降低数据在网络传输中被窃听或篡改的风险 | 无法识别受骗用户,也不能阻止获准访问者滥用权限 | 查阅当前版本的官方安全说明,确认适用范围 |
| 身份验证 | 检查连接者是否持有获准凭据 | 无法保证凭据没有泄露,也不能代替身份核实 | 使用专用账号和独立强密码;核对当前版本支持的额外验证方式 |
| 会话授权与权限 | 限制远程会话能执行的操作 | 不能取代终端防护、审批和会话监督 | 按任务检查鼠标控制、剪贴板和文件传输等实际选项 |
| 终端与组织策略 | 发现或限制主机、账号和人员流程中的风险 | 不能只靠软件设置落实 | 更新系统、使用组织批准的终端防护、保留记录并定期复核 |
AnyDesk 官方资料可用于核对产品功能。一般远程访问风险管理,可参考美国国家标准与技术研究院的《远程访问安全指南》。不要把通用安全原则误写成产品专属功能,也不要在未核实前声称某种加密算法、密钥长度或认证方式适用于所有版本。
连接加密保护传输中的数据
远程会话可能涉及屏幕画面、键盘输入、剪贴板内容或文件。加密旨在降低通信被窃听的风险,但不会判断文件是否含有敏感资料,也无法阻止获准连接者复制屏幕内容。具体保护方式及适用条件,应以AnyDesk 官方安全资料为准。
身份验证不能代替身份核实
验证通过,只说明连接者提交了系统接受的凭据,不等于证明对方就是工单上的同事。建立会话前,应通过公司通讯录、工单系统或已知电话号码回拨确认请求人。不要用对方临时发来的号码验证对方身份。
权限控制应围绕任务设置
最小权限原则要求只授予完成当前任务所需的权限。它是一种授权方法,而不是某个按钮。相关概念可参考最小权限原则。
如果支持人员只需查看错误提示,就不应默认开放文件传输或剪贴板。确需传文件时,应限定文件范围、接收位置和会话时长,并遵守公司的审批要求。AnyDesk 权限管理中具体有哪些选项,应以当前版本为准。
终端防护和组织策略补足产品控制
公司电脑应安装安全更新,使用组织批准的终端防护,并限制本地管理员权限。远程工具不能代替恶意软件检测、磁盘保护或备份。美国国家标准与技术研究院的远程访问指南也将远程访问纳入组织安全控制,而非仅靠客户端设置处理。
安全设置 AnyDesk 访问公司电脑
设置名称和菜单位置可能随版本及平台变化。以下是可复用的检查顺序,不是固定菜单路径。进入管理界面后,请对照当前官方文档逐项确认。
- 从官方渠道获取软件。 不要安装聊天群、陌生邮件或广告链接提供的安装包。核对发布者、版本和设备归属;如果软件来源不明,先暂停连接并联系内部技术人员。
- 核实请求和设备。 确认工单、请求人、目标电脑和操作目的。若对方催促保密、要求绕过公司流程或索要验证码,应停止操作,并通过已知渠道联系主管。
- 保护访问凭据。 每个账号使用独立、难以猜测的密码,不在多人之间共享。密码应存入公司批准的密码管理工具,避免写在便签或工单公开字段中。若当前方案提供多因素身份验证,应查阅官方说明并按公司政策启用,不要假设所有版本都支持相同选项。
- 按任务限制权限。 连接前检查实际可用的权限,只开放本次任务所需的控制能力。重点检查剪贴板、文件传输、键鼠控制、音频和重启等选项;功能是否存在、能否单独限制,应以当前版本为准。
- 谨慎启用无人值守访问。 只有在夜间维护或远程设备管理等确有需要时才考虑启用。使用专用凭据,限定获准人员和设备,并记录负责人、用途与复核日期。如果无法明确谁能访问或何时撤权,就先不要启用。
- 会话结束后检查授权。 确认连接已断开,并检查授权是否仍然有效。临时访问应按流程关闭或撤销。涉及敏感资料时,还要确认文件保存位置和会话记录的处理方式。
会话开始前,确认以下事项:
- 请求人和目标电脑均已核实。
- 请求有工单、主管批准或其他组织认可的依据。
- 软件来源和版本符合公司要求。
- 账号、密码及额外身份验证受到保护。
- 会话权限与任务相符,非必要的数据通道已关闭或受限。
- 会话结束后有人检查连接状态和授权。
无人值守访问的适用场景与风险控制
无人值守访问指目标电脑前没有人逐次确认,获准访问者仍可建立连接。它适合有明确维护需求、由组织管理的固定设备。由于少了现场确认,每一组长期有效的凭据都可能扩大误用后果。
| 判断项目 | 可以考虑启用 | 应暂缓或避免启用 |
|---|---|---|
| 设备 | 公司登记、有人负责且有终端防护的固定电脑 | 个人设备、用途不明或无人维护的设备 |
| 访问者 | 具名员工或经审批的支持人员 | 共用账号、身份无法核实的外部人员 |
| 目的 | 定期维护、经批准的远程管理 | 临时帮忙、目的含糊或要求绕过审批 |
| 撤权 | 有凭据轮换、离职撤权和设备退役流程 | 无法确认凭据持有人或关闭访问的方法 |
启用前应登记设备、负责人、获准人员、用途和复核日期,限制可访问的账号与设备范围,并为无人值守凭据设置专用密码,避免与日常登录密码重复。还要定期确认访问仍有业务需要。员工离职、供应商合同结束或设备退役时,应撤销相关授权、更新凭据,并从设备清单中移除旧设备。
企业若正在评估此类访问,可阅读AnyDesk 无人值守访问安全管理说明,并结合公司的身份管理与审批要求制定规则。
企业管理员的远程访问治理清单
小团队至少应指定一位远程访问负责人。企业则应在设备管理、信息安全和人力资源等角色之间分配职责。每项授权都应能回答五个问题:谁批准、谁使用、访问什么、何时复核,以及如何撤销。
| 管理事项 | 小团队可执行的做法 | 企业管理做法 |
|---|---|---|
| 设备登记 | 维护设备、负责人和用途清单 | 将远程工具设备纳入终端资产记录与变更流程 |
| 访问审批 | 由负责人在工单或书面记录中批准 | 按岗位和数据敏感程度确定审批与复核责任人 |
| 权限复核 | 定期检查账号,并在人事变动时复查 | 按组织周期审查角色、设备、供应商和例外授权 |
| 更新与记录 | 保持软件和系统更新,记录重要会话 | 按政策保存会话、审批、异常和撤权记录,并限制记录访问范围 |
| 离职与退役 | 人员离开时撤销访问并更新共享秘密 | 配合身份目录、设备退役与供应商账号管理 |
记录应遵循公司的隐私、劳动和数据保留政策。不要为了留痕而无限期保存敏感画面或文件。组织还应明确谁能查看日志、发现异常后通知谁,以及何时将问题升级为安全事件。
自托管部署是否合适,取决于组织是否需要自行管理基础设施、是否有人员负责维护和监控,以及内部审计、网络架构和业务连续性要求。自托管不会自动让远程访问更安全。选型时应比较责任分工、更新方式、身份管理、记录保留和故障处置能力;具体部署能力以官方当前资料和实际方案为准。更多产品信息可从AnyDesk 网站查看。
常见攻击方式与应对方法
| 场景 | 警示信号 | 应对动作 |
|---|---|---|
| 冒充客服或技术支持 | 陌生人主动来电,要求安装软件、报出设备地址或提供验证码 | 结束通话,通过公司已知渠道联系服务台;要求提供工单并核实身份 |
| 凭据泄露或重复使用 | 收到非本人发起的登录提示,或同一密码用于多个服务 | 通过可信设备尽快更改相关密码,检查账号活动并通知管理员 |
| 受感染电脑遭远程滥用 | 出现异常弹窗、未知进程、系统安全提示或不明远程活动 | 暂停远程会话,按公司流程隔离设备并联系安全人员 |
| 误授权限或误传文件 | 会话中有人提出超出工单范围的操作,或索要无关资料 | 暂停操作并重新核对审批;不确定时拒绝传输并保留记录 |
| 离职人员或退役设备仍有访问权 | 旧账号仍有效,设备已转交但授权未清理 | 撤销访问、轮换凭据,并核对设备清单与会话记录 |
社会工程攻击常利用紧迫感和权威姿态。美国网络安全和基础设施安全局的识别并报告网络钓鱼建议提醒用户留意可疑请求。遇到要求保密、催促转账或索要验证码的远程支持请求,应通过独立渠道核实。
发现陌生连接或疑似入侵时
- 结束会话。 如果能安全操作,立即断开连接。无法确认情况时,按公司流程关闭网络连接或隔离设备,避免继续输入密码或打开敏感资料。
- 通知负责人。 联系信息安全、技术支持或主管,说明设备、发现时间、请求来源和已经执行的操作。不要只用可能已受影响的电脑联系对方。
- 撤销访问并更新凭据。 请管理员检查相关账号、访问授权和无人值守设置。从可信设备更改可能泄露的密码,并检查是否有其他服务重复使用同一密码。
- 保留记录。 记录时间线、请求人、设备标识、警告信息和已见到的会话记录。不要自行删除日志、卸载软件或重置设备,以免影响组织调查;应听从事件响应负责人的指示。
- 检查终端并复盘。 由安全人员检查系统、账号和文件活动,判断是否需要隔离、恢复或通知受影响人员。事件结束后,更新审批、培训和撤权流程。
美国国家标准与技术研究院的《计算机安全事件处理指南》可供组织制定事件响应流程时参考。实际处置应遵循公司制度和适用法规。
常见问题
AnyDesk 安全吗?
当软件来源可信、凭据受到保护、连接请求经过核实、会话权限受限、电脑保持防护,而且组织设有撤权和审查流程时,AnyDesk 可用于经批准的远程访问。它不能消除弱密码、诈骗、凭据泄露或受感染终端带来的风险。
加密能防止他人盗用已泄露的密码吗?
不能。加密保护传输过程,不会让已经泄露的密码失效。发现凭据可能泄露时,应尽快更改密码、检查账号活动,并通知负责的管理员。
如何确认连接请求来自获准的同事或技术支持人员?
通过公司通讯录、工单系统或已知号码,独立核实对方身份和任务,再核对目标设备。不要只凭来电显示、聊天昵称或对方自称的职位批准连接。
AnyDesk 双重身份验证是否可用?
身份验证功能可能因产品版本、账号类型和使用场景而异。请查阅当前的AnyDesk 官方安全与功能资料,并在实际管理界面核对选项。不要假设所有部署都具备相同功能。
远程会话可以传文件或使用剪贴板吗?
能否使用以及是否可以单独限制,应以当前版本的权限选项为准。公司应按任务决定是否开放。确需传输时,先核实文件内容、接收位置和审批范围,避免传送密码、客户资料或其他不必要的敏感信息。
员工离职或电脑退役时,如何撤销远程访问?
撤销相关账号和设备授权,更新或更换共享凭据,检查无人值守访问设置,并更新设备清单与会话记录。应将这些操作纳入离职和设备退役流程,指定执行人并保留完成记录。
判断远程访问是否安全,可以按这个顺序检查:先核实人员和设备,再核对权限与凭据,最后确认会话记录和撤权责任。任何一项说不清楚,都应先暂停连接,再请公司技术或安全负责人确认。
 +81 5017213107

